
Uma pesquisadora do Google que passou quatro anos como engenheira reversa na Microsoft reabriu um dos argumentos mais antigos da computação, e ela acha que o Linux está do lado perdedor.
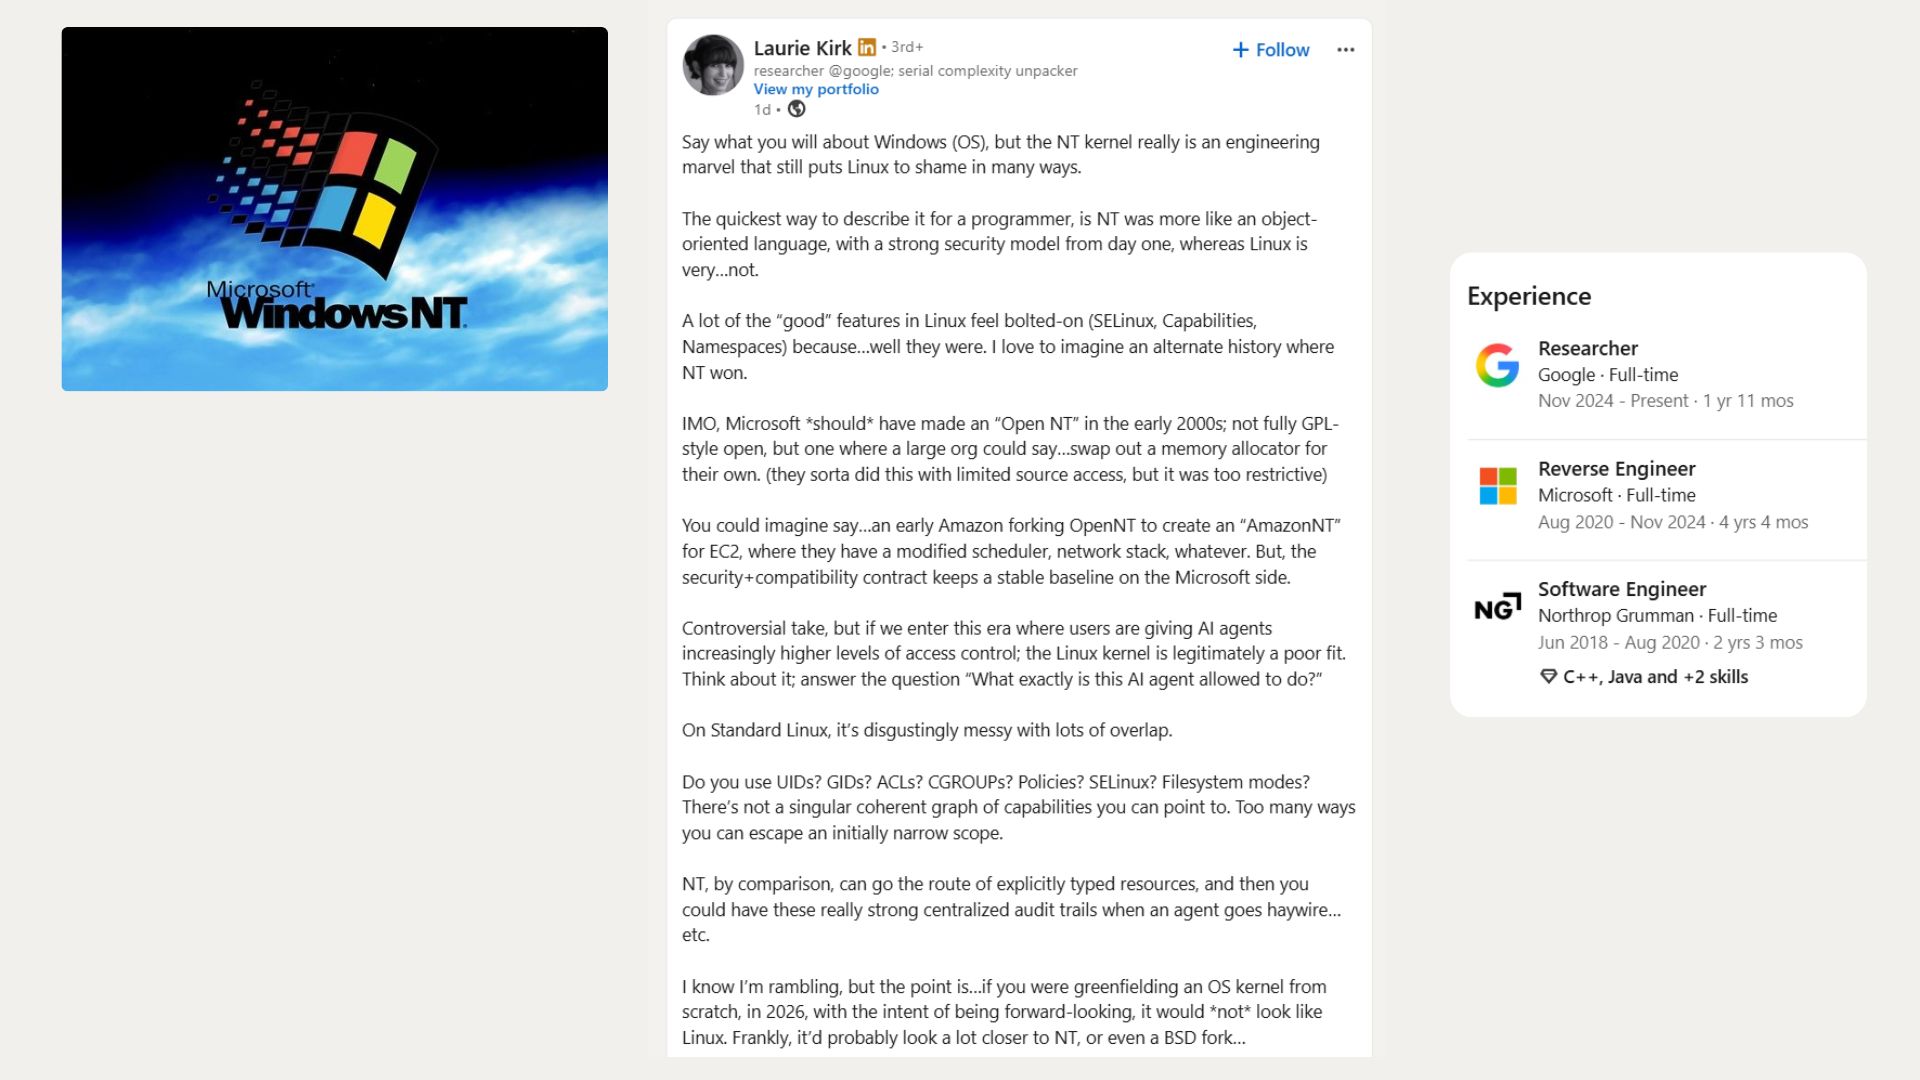
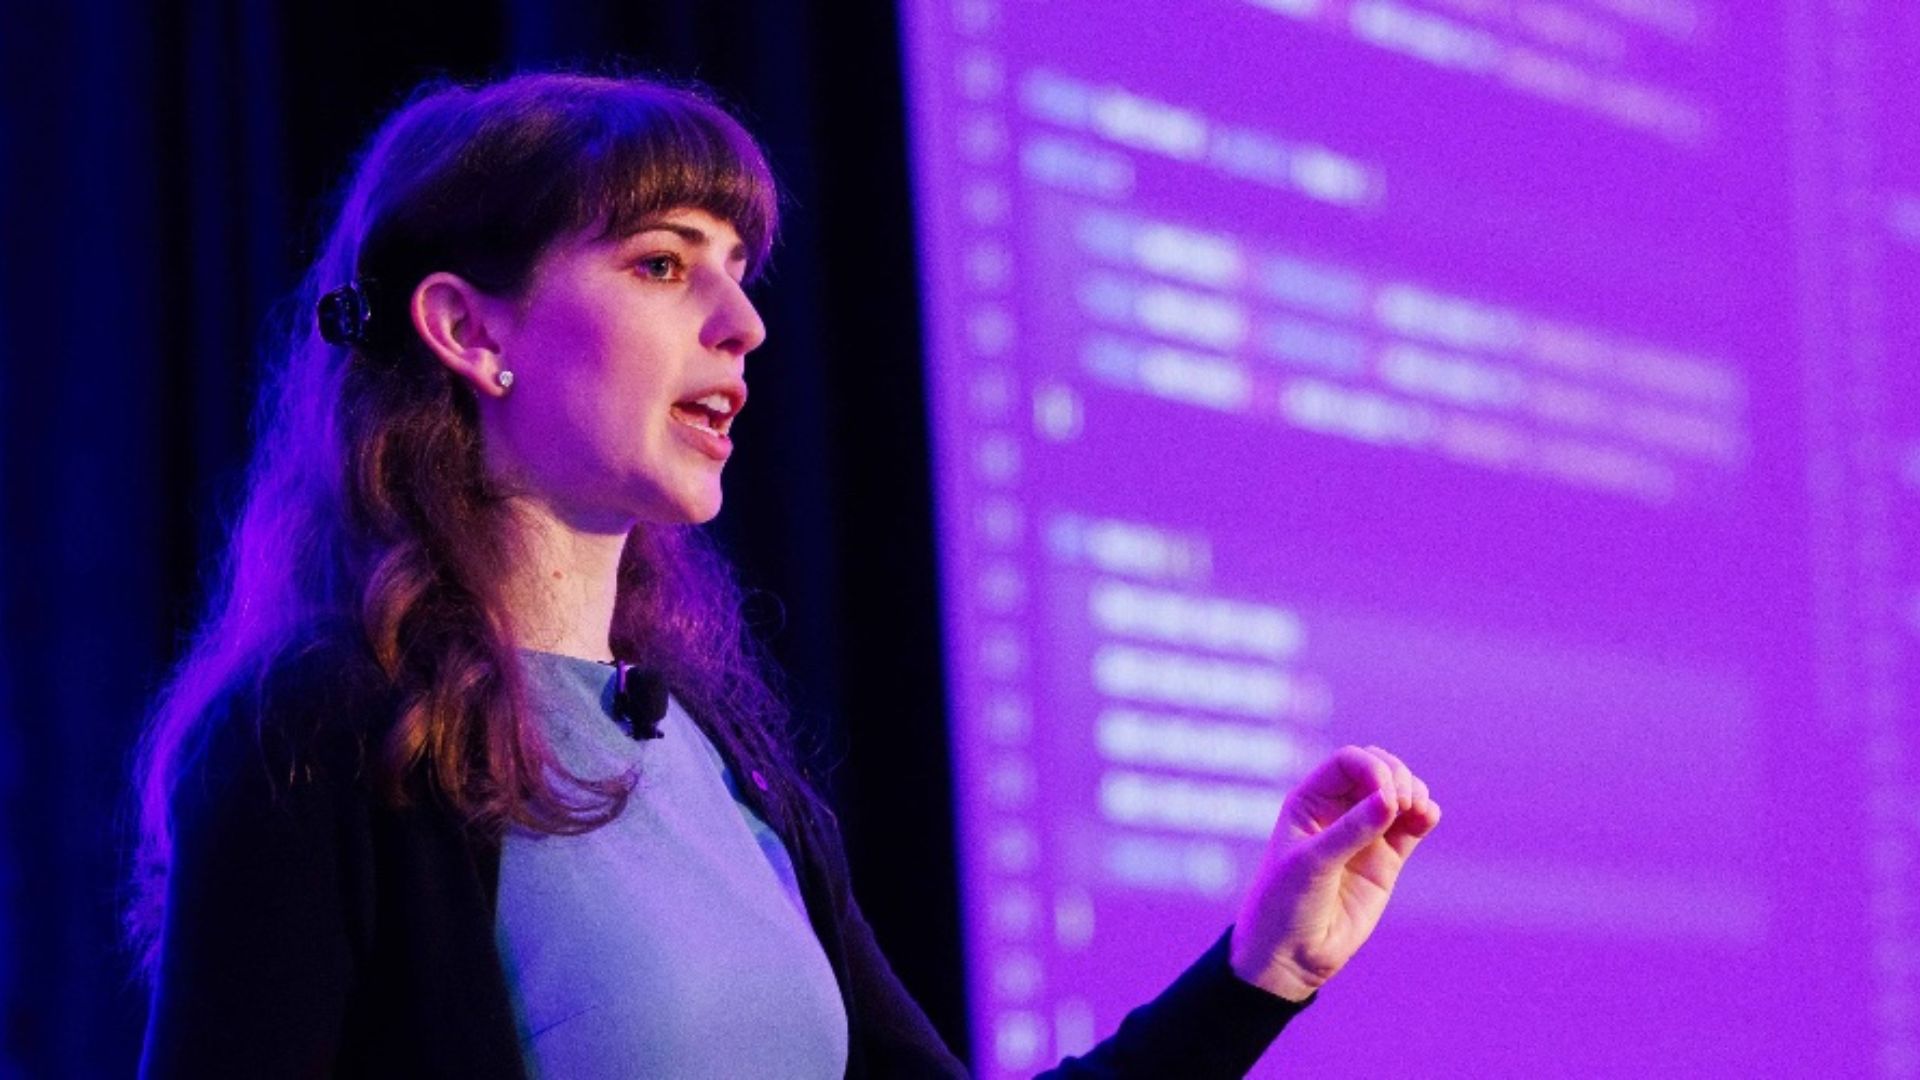
Laurie Kirk, que se juntou ao Google em 2024 e administra o canal LaurieWired no YouTube (com mais de meio milhão de inscritos), escreveu emXeLinkedInque"O kernel do NT é realmente uma maravilha da engenharia que ainda envergonha o Linux de muitas maneiras."
A aclamação de Kirk é pela arquitetura no Windows, o que significa como o NT representa os recursos e decide quem pode acessá-los. Não estamos discutindo o menu Iniciar, o Copilot ou os anúncios no Windows. Digo isso porque Kirk leva o argumento para 2026, perguntandose o Linux é adequado para agentes de IAque recebem mais permissões todos os meses e imagina um histórico alternativo em que a Microsoft enviou um “Open NT” que a Amazon poderia bifurcar.
Como em todas as postagens de mídia social irrestritas sobre Windows e Linux, os engenheiros veteranos nas respostas recuaram bastante, argumentando que o design modular do Linux é intencional e que os forks afundariam qualquer Open NT.
Lembre-se, Laurie Kirk está elogiando o kernel NT no Windows, não no Windows 11
O Windows NT tem sido a base detodas as principais versões do Windows desde 1993, incluindo o Windows 11. A Microsoft contratou Dave Cutler em outubro de 1988, depois que ele liderou o desenvolvimento de VMS em DEZEMBRODe acordo com a Microsoft, sua pequena equipe de ex-engenheiros da DEC passou seis meses em uma especificação antes de escrever código, com portabilidade, suporte a vários processadores e certificação de segurança C2 como metas.
Dave Plummer, o engenheiro aposentado da Microsoft por trás do Gerenciador de Tarefasrespondidaque“O NT não foi o primeiro rodeio de Dave Cutler, e mostra como era e é voltado para o futuro.”Ele acrescentou:“Depois do RSX-11M e do VMS, o Windows NT foi a TERCEIRA vez que ele criou o kernel do zero.”
Ainda assim, o NT não é VMS com um logotipo do Windows. Começou comoNT OS/2, um sistema operacional portátil escrito pela primeira vez para o chip i860 da Intel antes de passar para o MIPS. A Microsoft trocou sua personalidade principal do OS/2 para o Win32 depois que o Windows 3.1 vendeu 16 milhões de cópias em seis meses!
Quanto ao Windows 11, Franco Minucci, engenheiro de SoC da Nokia, disse melhor:"os problemas com o Windows 11 são mais problemas de shell do que problemas de kernel."A maior parte do ódio em relação ao Windows 11 era sobre IA, desdefolga do sistema operacional agenticpara a Microsoft dizendo aos usuários avançados"nos preocupamos profundamente com você"e seu chefe de IAnão entender por que a IA se sentiu decepcionante.
No entanto, a Microsoft já se foi há muito tempo, poisO Copilot acabou de receber uma grande atualização, com recursos impressionantes que o CEO Satya Nadella se sentiu compelido a chamar de sistema operacional para o trabalho.
De qualquer forma, quando uma usuária perguntou como Kirk poderia julgar um kernel de código fechado, ela simplesmente respondeu:"talvez porque eu costumava trabalhar lá..."lembrando a todos que ela trabalhou 4 anos na Microsoft.
O Windows NT é baseado em objetos, que é o que Kirk entende por orientado a objetos
A versão curta de Kirk é que o NT"era mais como uma linguagem orientada a objetos, com um forte modelo de segurança desde o primeiro dia, enquanto o Linux é muito...não."
Claro, "orientado a objetos" é uma analogia. A Microsoft disse que o Windowsnão é orientada a objetos no sentido clássico de C++e o chama de baseado em objetos.
No NT, processos, threads, arquivos, dispositivos, chaves de registro, mutexes, jobs e tokens de acesso são todos objetos, em mais de 25 tipos de objetos. Um componente, o Gerenciador de Objetos, os cria e destrói, mantém seu namespace, rastreia o que cada processo contém e rastreia os direitos de acesso. Outros componentes só podem usar um objeto por meio de rotinas exportadas por seu proprietário, o que a Microsoft dizpermite reescrever os internos de um componentesem quebrar mais nada.
Os desenvolvedores veem isso através das alças. Quando um aplicativo abre um arquivo, o Windows retorna um identificador e armazena os direitos concedidos com ele, e cada solicitação posterior é verificada em relação a esses direitos. Se você duplicar uma alça, os direitos podem ser removidos da cópia, mas não adicionados.
Um modelo consistente para cada recurso parece um luxo, então posso ver por que Kirk o acha elegante.
O modelo de segurança do NT foi projetado em torno de recursos, identidades e permissões
A documentação da Microsoft descreveu um modelo de segurançacom base principalmente em direitos por objetocom alguns privilégios em todo o sistema.
Quando você entra, o Windows cria umtoken de acessocarregando seu identificador de segurança (SID), seus grupos e seus privilégios, e cada processo que você inicia recebe uma cópia. Cada objeto protegível tem um descritor de segurança com listas de controle de acesso (ACLs) dizendo quais SIDs são permitidos ou negados quais direitos. Peça um objeto e o Windows verifica seu token em relação à ACL e, em seguida, entrega a você uma alça com os direitos concedidos.
O descritor também possui umaaCL do sistema que controla a auditoria, para que os administradores possamlog de acesso bem-sucedido e com falhaa Objetos
No entanto, um modelo forte não cria um sistema operacional seguro. NT 3.5 ganhou sua classificação C2 em 1995, masapenas como um PC autônomo sem rede, e somente depois de apertar as permissões padrão de arquivo e registro. Ken C., engenheiro de infraestrutura da Bloomberg e da Reuters, pediu a Kirk que nomeasse"qualquer outro produto que exija atualizações mensais... ou então você corre o risco de ser hackeado."Drivers, padrões e décadas de trabalho de compatibilidade moldam a segurança do Windows tanto quanto o kernel.
O modelo de segurança do Linux é mais complicado, mas não é necessariamente uma falha
O outro alvo de Kirk é o Linux.“Você usa UIDs? GIDs? ACLs? CGROUPs? Políticas? SELinux? Modos de sistema de arquivos?”ela pergunta, argumentando que não há“gráfico coerente singular de capacidades.”
Cada peça faz um trabalho diferente. UIDs e GIDs identificam usuários e grupos, enquanto modos de arquivo e ACLs protegem arquivos. Os recursos dividem os poderes do root, portanto, um servidor web pode se vincular à porta 80 sem root completo. Os namespaces dão a um processo sua própria visão de montagens, processos ou redes (que é como os contêineres funcionam), os cgroups limitam a CPU e a memória; e o SELinux e outros Módulos de Segurança Linux (LSMs) impõem uma política extra.
Kirk está certo de que a maior parte veio depois. Odocumentação LSM do kerneldiz que a NSA apresentou o SELinux em 2001 como um patch separado. Linus Torvalds respondeu propondo uma estrutura de ganchos em que qualquer modelo de segurança poderia se conectar, que foi fundida em dezembro de 2003. O kernel agora é enviadoSELinux, AppArmor, Smack, TOMOYO, Landlock e muito mais.
Ken C. argumentou que o modelo complementar é a filosofia unificadora do Unix e do Linux e"A questão toda."Kevin Faulkner acrescentou que o SELinux opcional permite que alguns projetos de HPC ignorem as despesas gerais que não podem pagar.
Nenhum dos acampamentos consegue definirarquitetura limpa.O NT centraliza em torno de um modelo de objeto, enquanto o Linux desenvolveu mecanismos compostáveis em uma base Unix.
Os agentes de IA são o motivo pelo qual Kirk acha que o Linux não se encaixa em 2026
O pesquisador do Google reduz o problema da IA a uma linha:"O que exatamente esse agente de IA pode fazer?"
Um administrador ainda clica em uma coisa de cada vez. Um agente de IA pode executar milhares de ações em minutos, executar o código que acabou de escrever, ler arquivos e encadear permissões sem pedir. O sistema operacional tem que definir, limitar e provar o que esse software poderia fazer.
Kirk diz NT"pode seguir a rota de recursos explicitamente digitados"e dar"trilhas de auditoria centralizadas muito fortes quando um agente fica descontrolado."Mas é uma tese.
O Linux tem uma resposta forte.Landlock, adicionado no Linux 5.13, permite que até mesmo processos desprivilegiados limitem seu próprio sistema de arquivos e acesso à rede. As regras passam para processos filhos e só podem ficar mais rigorosas e as solicitações negadasir para o registro de auditoria por padrão. Adicione seccomp, namespaces, cgroups e LSMs, e o Linux pode conter um agente. Os documentos Landlock admitem namespaces"não são projetados para controle de acesso",que é semelhante à queixa de Kirk.
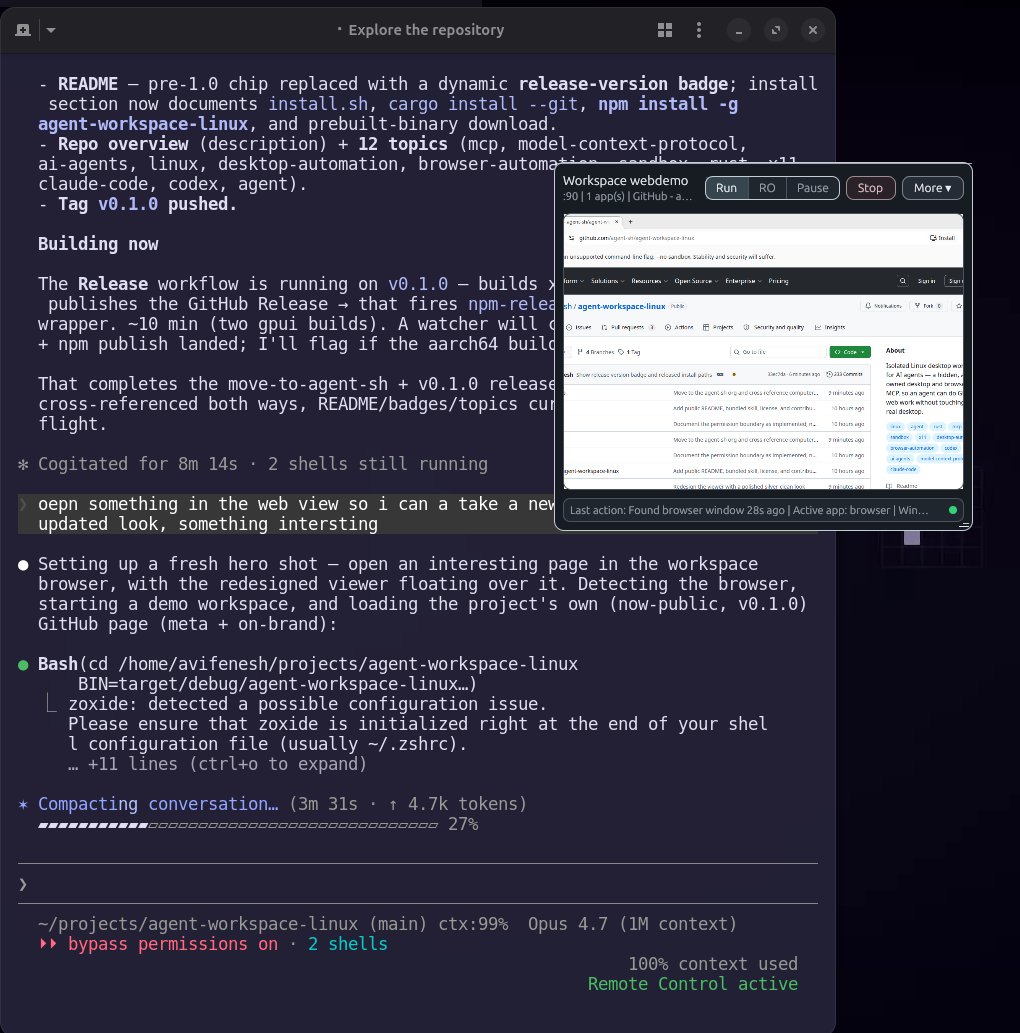
Portanto, o debate é sobre se um sistema operacional construído em torno de agentes tornaria esses controles mais fáceis de raciocinar, e a Microsoft está trabalhando nisso. Na Build 2026, anunciouContêineres de Execução da Microsoft (MXC), onde os desenvolvedores declaram o que um agente pode acessar e o Windows o aplica em tempo de execução. O isolamento de sessão MXC executa agentes em suas próprias contas de usuário, portanto, cada ação é atribuída ao agente. O Agent Workspace do Windows 11 já usa ACLs paramanter as contas de agente dentro das permissões do usuário.
Os agentes no Windows estão recebendo SIDs, tokens e ACLs, que é o modelo NT que Kirk está elogiando. Claro, a Microsoftsistema operacional agenticempurrar, de umAgente de IA na barra de tarefasumagente em segundo plano com acesso a pastas pessoais, vieram com seus própriosavisos de malware. Seu trabalho não prova que a Microsoft concorda com Kirk sobre o Linux, mas Redmond está fazendo sua pergunta.
“Open NT” é a história alternativa que Laurie Kirk gostaria que a Microsoft tivesse escrito
Kirk diz que a Microsoft“deveria ter feito um ‘Open NT’”no início dos anos 2000, não totalmente no estilo GPL,"mas uma em que uma grande organização poderia dizer...trocar um alocador de memória por um próprio."Seu exemplo é um dos primeiros edifícios da Amazon“AmazonNT”para EC2 com seu próprio agendador ou pilha de rede, enquanto"o contrato de segurança+compatibilidade mantém uma linha de base estável do lado da Microsoft."
Ela admite que a Microsoft"Foi mais ou menos isso."Sua Iniciativa de Fonte Compartilhada ofereceu o código-fonte do Windows a cerca de 1.600 clientes corporativos, universidades e governos. Em 2001, o Ministério do Interior da Áustria tornou-seo primeiro governo europeupara obter a fonte do Windows XP. Em 2006, aKernel de Pesquisa do Windowspermitir que os acadêmicos modifiquem o agendador e o gerenciador de memória do NT, mas apenas para ensino e pesquisa.
O código-fonte compartilhado permite que você estude o código. Não permitiu que a Amazon enviasse um fork comercial do NT.
Mas por que a Microsoft não foi mais longe?Na minha opinião, tem a ver com receita de licenciamento, propriedade intelectual, custos de suporte e o medo de quebrar a promessa de compatibilidade que manteve os aplicativos Win32 em execução por três décadas.
O maior contra-argumento do Linux para o Open NT é o custo dos forks
A resistência mais forte veio deDavid Airlie, um desenvolvedor de longa data do kernel Linux que mantém seu subsistema gráfico.“Garfos não funcionam assim. Muito caro ao longo do tempo para manter,"ele escreveu, pedindo a Kirk que imaginasse ainda manter um garfo do gerenciador de memória do NT 20 anos depois.
Kirk apontou para Java, onde Corretto, GraalVM, Azul e OpenJ9 visam uma especificação com mecanismos diferentes. Airlie respondeu que aqueles têm clientes pagantes, e um garfo NT interno sem receita enfrentaria constantemente a pressão para desaparecer."Muitas pessoas bifurcam o Linux, duram um ano ou cinco, depois percebem que precisavam trabalhar no upstream devido à pressão dos custos",- acrescentou.
Se a Amazon tivesse reescrito o agendador do NT, todas as correções de segurança da Microsoft precisariam ser mescladas e testadas novamente todos os meses, até que o fork se tornasse uma segunda equipe de kernel. Com o Linux, as empresas enviam alterações úteis upstream, onde a comunidade as mantém, para que sua arquitetura e modelo de desenvolvimento não possam ser separados.
Kirk assume que um contrato NT estável manteria os garfos sustentáveis. Airlie diz que um kernel divergente é caro mesmo quando a fonte está totalmente aberta, o que é um argumento justo para dizer o mínimo.
NT tem sua própria bagagem, e os críticos estão certos em trazê-la à tona
Ken C, que tem anos de experiência em TI e Confiabilidade de Sistemas,referidoA consistência do VMS foi apenas parcialmente transferida para o NT. Ele perguntou como obter desempenho determinístico do NT não em tempo real sem comprar hardware em excesso e disse suas palavras para o registro"não são adequados para um local profissional."
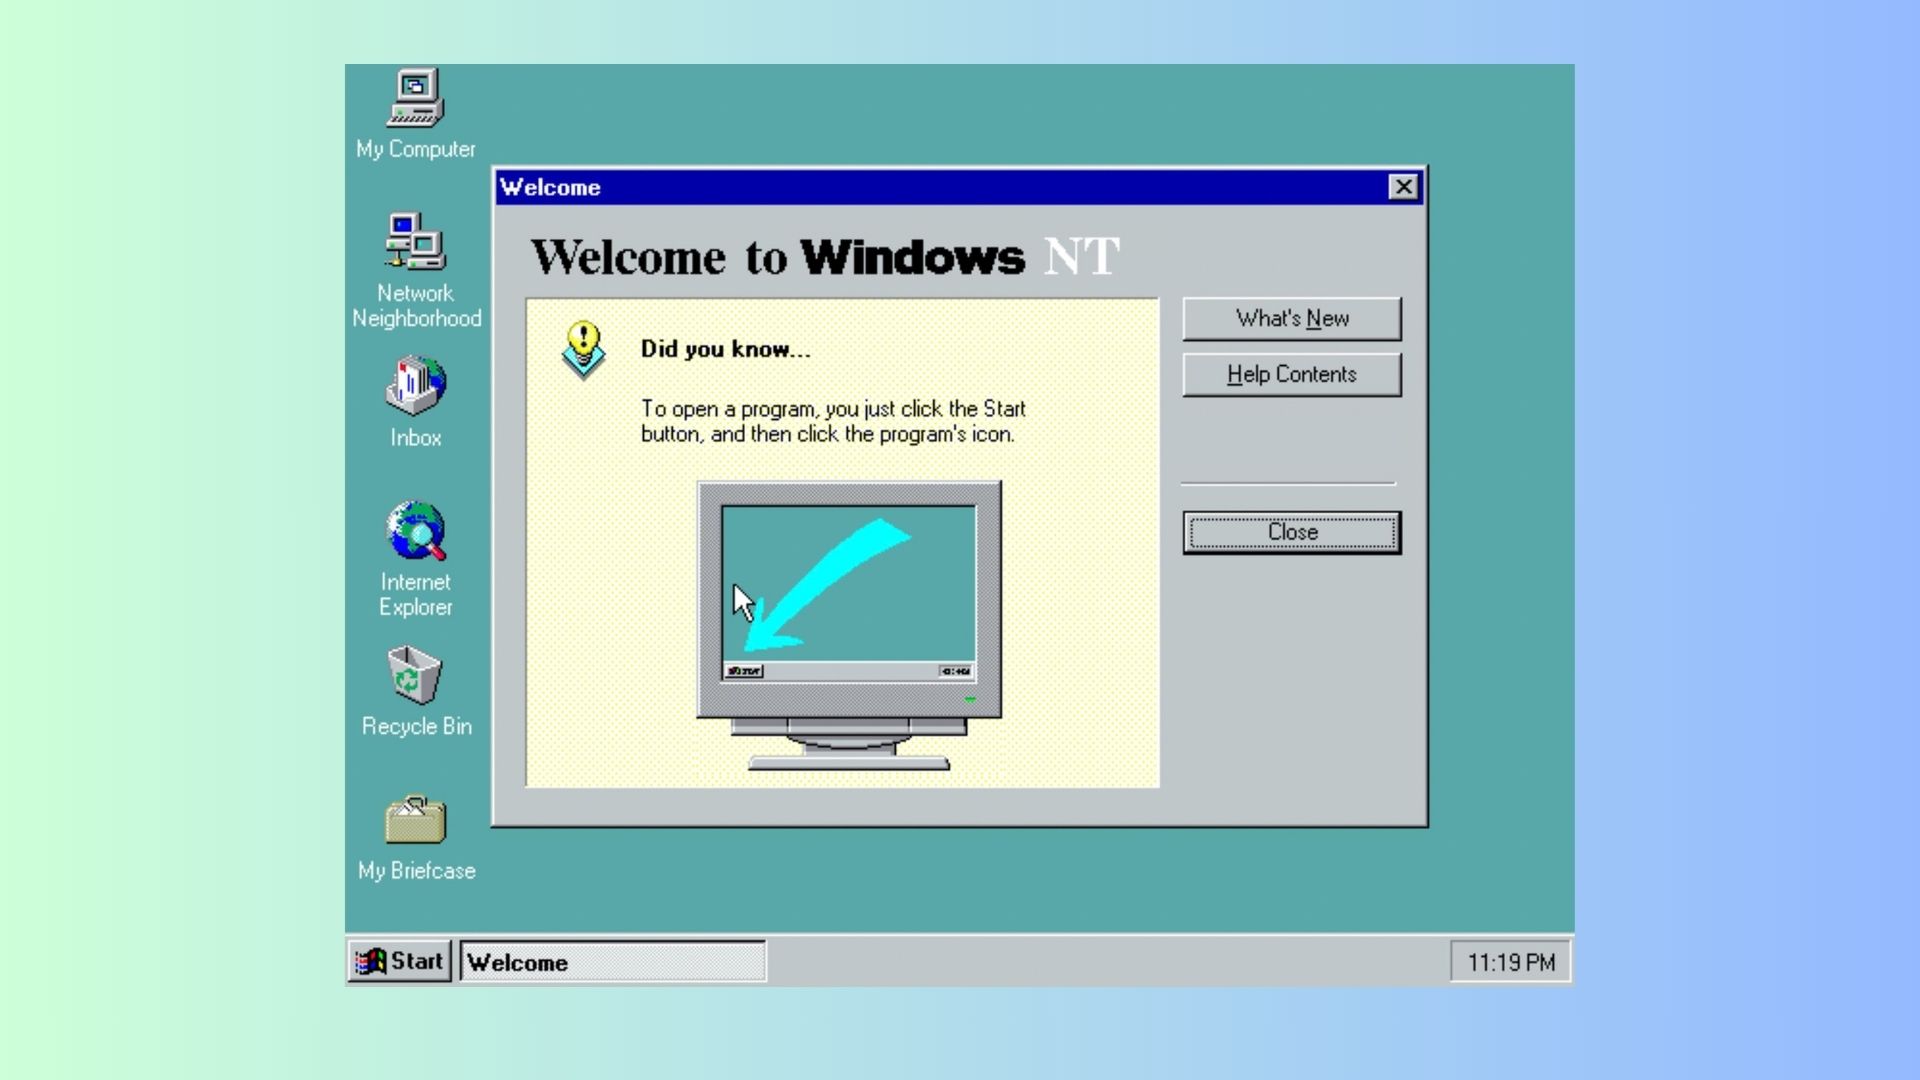
Ricardo Bánffy, engenheiro sênior de software, observou que o NT 4.0 puxou os drivers para o espaço do kernel para velocidade gráfica. A documentação da Microsoft confirma que o NT 4.0movido o Gerenciador de Janelas, GDI e drivers gráficos para o kernel, então um driver gráfico ruim agora pode travar o sistema operacional. O Windows 2000 então adicionou oModelo de Driver do Windows, Plug and Play, gerenciamento de energia, WMI e objetos de trabalho, e cada lançamento desde então acumulou mais.
O kernel NT no Windows 11 não é o design de 1993 congelado em âmbar (que era uma referência de Jurassic Park, a propósito). Kirk está elogiando as ideias fundadoras do NT, e muito do que a Microsoft construiu mais tarde é um jogo justo.
O sucesso do Linux é o argumento mais forte contra a história alternativa do NT
O Linux ganhou servidores e a nuvem porque qualquer um poderia modificá-lo, executá-lo em hardware barato e enviar alterações de volta, o que alimentava contêineres, ferramentas de desenvolvedor e Android. Nas respostas, o desenvolvedor Oliver M. S.atribuídoeficiência e controle, enquanto Sean Mert, fundador e CEO,retransmitidouma visão do administrador de sistemas da Nasdaq de que apenas AS VMS permaneceram estáveis sob carga de nível de troca. Ambas são opiniões do praticante, no entanto.
A ironia é que a Microsoft gastou 2026 tornando o Windows um lar melhor para o Linux.O Ubuntu está crescendo mais rápido no Windows 11 do que em PCs Linux nativos, e a WSL está ficandoacesso mais rápido a arquivos e melhor rede. A Microsoft tambémrecipientes WSL revelados, que costumávamosexecutar contêineres Linux sem o Docker Desktop. Até o Google étrazendo o suporte da WSL para suas ferramentas de IA.
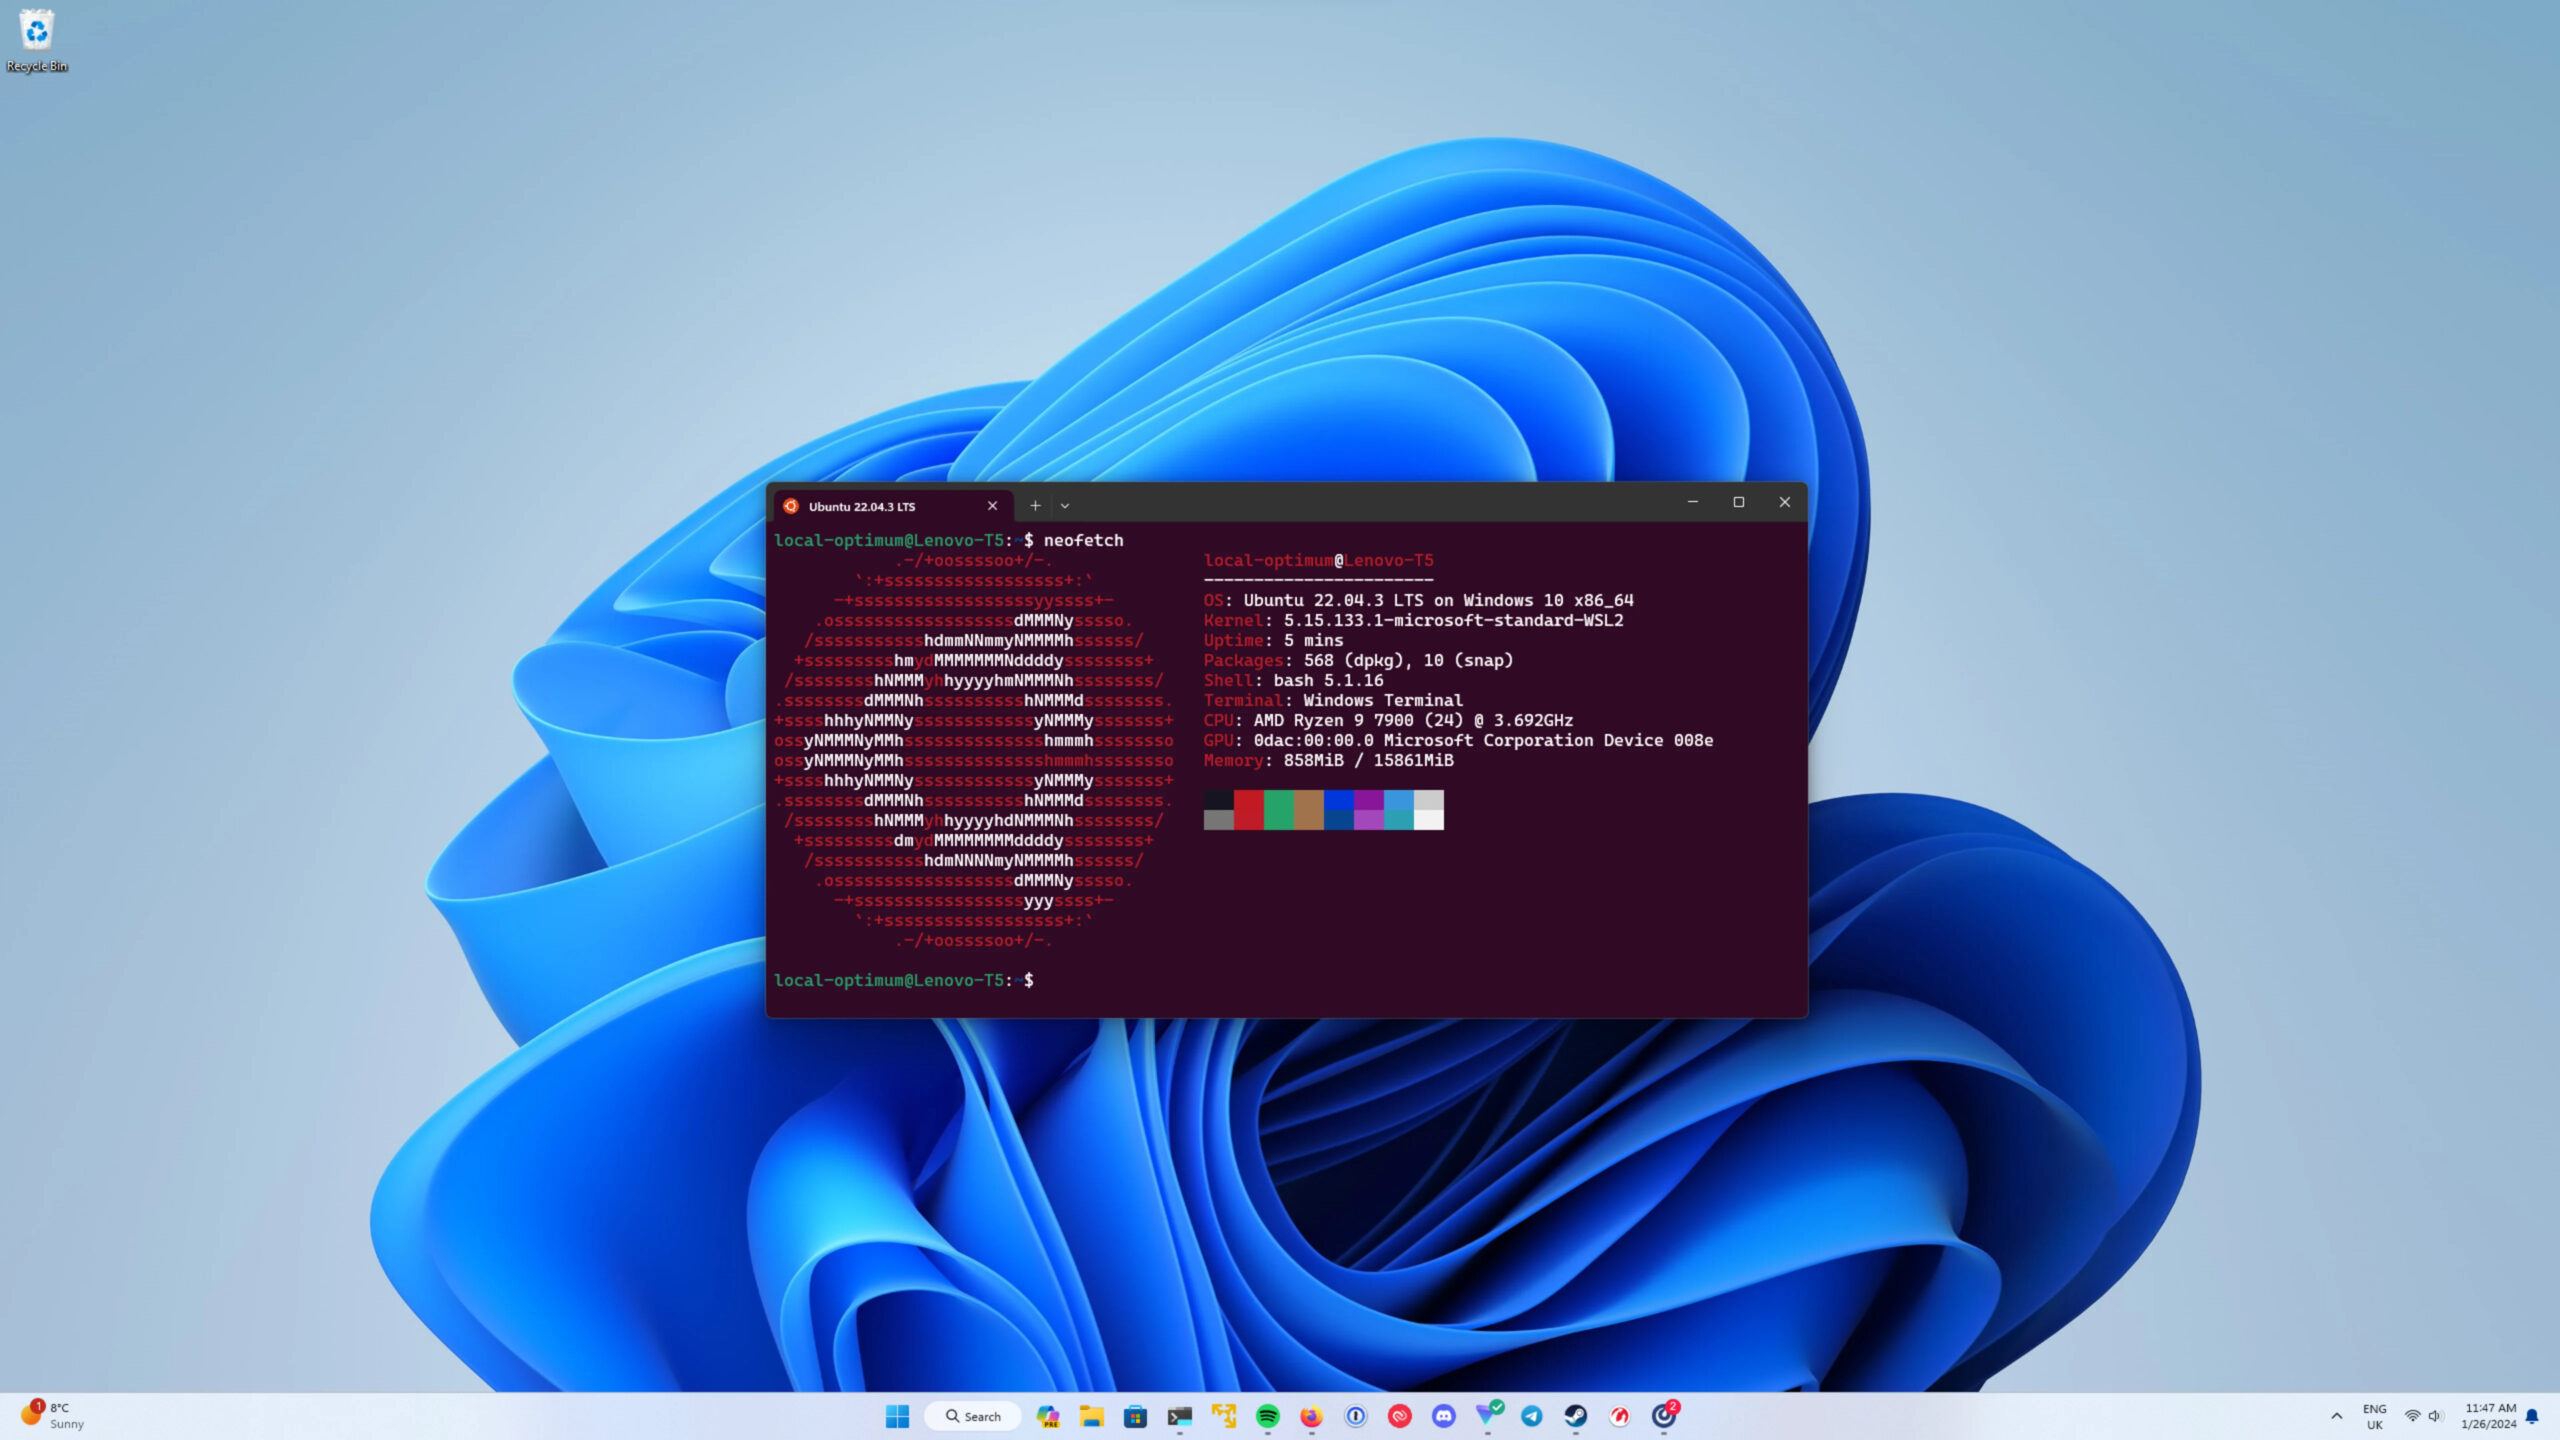
A Microsoft também criou umferramenta que transforma o Windows 11 em um PC pronto para codificare umwindows 11 especial para usuários avançados, mas uma pesquisa recentecoloca o Windows em apenas 12% entre os desenvolvedores.
O que o Windows poderia aprender com o BSD?
Kirk também disse que um kernel construído em 2026 pode parecer mais próximo do NT"ou até mesmo um garfo BSD."Ela disse"mais arquitetonicamente arrumado",com menos maneiras sobrepostas de definir uma capacidade, e elogiou as prisões por chegarem tão cedo.
Jails do FreeBSDisolar a visão de um processo do sistema de arquivos, usuários e rede.Cápsico (pimentas)está mais perto de seu ponto, uma vez que um processo no modo de capacidade perde acesso a namespaces globais e só pode usar direitos explicitamente entregues a ele por meio de descritores de arquivo. Curiosamente, a Capsicum foi construída em Cambridgecom uma doação do Google.
A segurança baseada em recursos não é uma invenção do Windows, e o argumento de Kirk é realmente sobre como um sistema operacional representa autoridade.
A verdadeira questão é o que um sistema operacional deve facilitar em 2026 e adiante
NT diz que os recursos devem ter tipos definidos, o acesso deve ser anexado a eles e o sistema operacional deve verificar e auditar tudo em um só lugar. O Linux começa com uma base Unix flexível, oferece mecanismos compostáveis e permite que distros e administradores combinem o que precisam.
Nenhum dos dois garante um sistema operacional seguro. Mas a IA muda a questão de quem é o usuário para o que um agente de software pode fazer, para quais recursos, por quanto tempo, em nome de quem e como provar o que fez.
O NT não se tornou o sistema operacional do mundo dos servidores e da nuvem. Essa coroa foi para o Linux. No entanto, objetos, identificadores, tokens e ACLs ainda executam o Windows 33 anos após o lançamento do NT 3.1, e a Microsoft agora está reutilizando-os para conter agentes de IA.
O Open NT de Laurie Kirk provavelmente continuará sendo uma fantasia, mas como os computadores agem em nosso nome em vez de esperar por comandos, todo sistema operacional precisa de uma resposta mais clara sobre até onde deixamos esses agentes irem.