
Microsoft Windows Production PCA 2011, o certificado que assina o carregador de inicialização do Windows, expira em19 de outubro de 2026É o último grande prazo na transição do certificado Secure Boot 2026 da Microsoft, depois que outros dois certificados de 2011 expiraram em junho.
Seu PC não vai parar de arrancar quando expirar. De acordo comGuia da Microsoft, um PC sem os novos certificados"Ainda vai começar e operar normalmente,"e as atualizações padrão do Windows continuam instalando. No entanto, ele não pode mais receber novas proteções de segurança para o processo inicial.
O último grande certificado de Bota Segura para Windows chega em 19 de outubro.
Secure Boot é um recurso de firmware UEFI que verifica a assinatura de cada software de inicialização, de drivers UEFI para o sistema operacional, antes de seu PC começar. Desde que o Windows apoiou o Secure Boot, PCs confiaram em certificados da Microsoft emitidos em 2011, e a Microsoft está substituindo-os por um2023 conjunto.
| Certificado antigo | Expiração | Substituição |
|---|---|---|
| Microsoft Corporation KEK CA 2011 | 24 de junho de 2026 | Microsoft Corporation KEK 2K CA 2023 |
| Microsoft UEFI CA 2011 | 27 de junho de 2026 | Microsoft UEFI CA 2023 e Microsoft Option ROM UEFI CA 2023 |
| Produção Microsoft Windows PCA 2011 | 19 de outubro de 2026 | Windows UEFI CA 2023 |
O certificado KEK autoriza atualizações para os bancos de dados de assinatura permitidos (DB) e revogados (DBX), e Microsoft UEFI CA 2011 assina carregadores de inicialização de terceiros, aplicativos EFI e ROMs de opção. O Windows Production PCA 2011 assina o Windows Boot Manager, e sua substituição, Windows UEFI CA 2023, está armazenada no DB.
Os engenheiros da Microsoft disseram:June Secure Boot AMAque a empresa poderia continuar assinando gerentes de botas com a velha chave até outubro, então futuros gerentes de botas do Windows precisarão do certificado 2023. Firmware ainda confia em carregadores assinados antes da expiração, a menos que o certificado seja adicionado à lista de revogação DBX.
Um PC sem os 2023 certificados falha."Atualizações para o Windows Boot Manager, bancos de dados Secure Boot e listas de revogação,"junto com consertos para vulnerabilidades recém-descobertas.BlackLotus., o bootkit 2023 que ignorou o Secure Boot em PCs Windows 11 totalmente atualizados, é o tipo de ameaça que essas revogações bloqueiam.
Como verificar se o seu PC Windows 11 tem os novos certificados Secure Boot
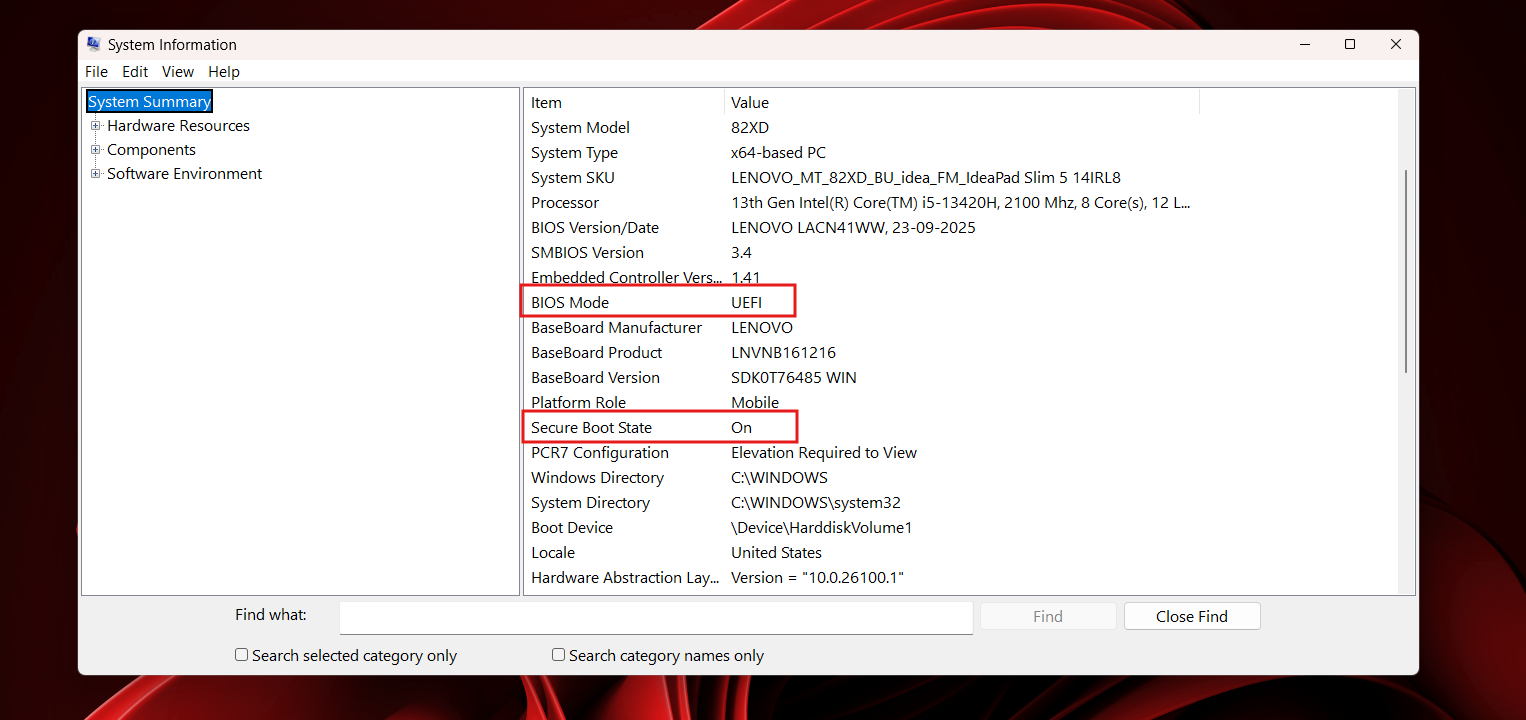
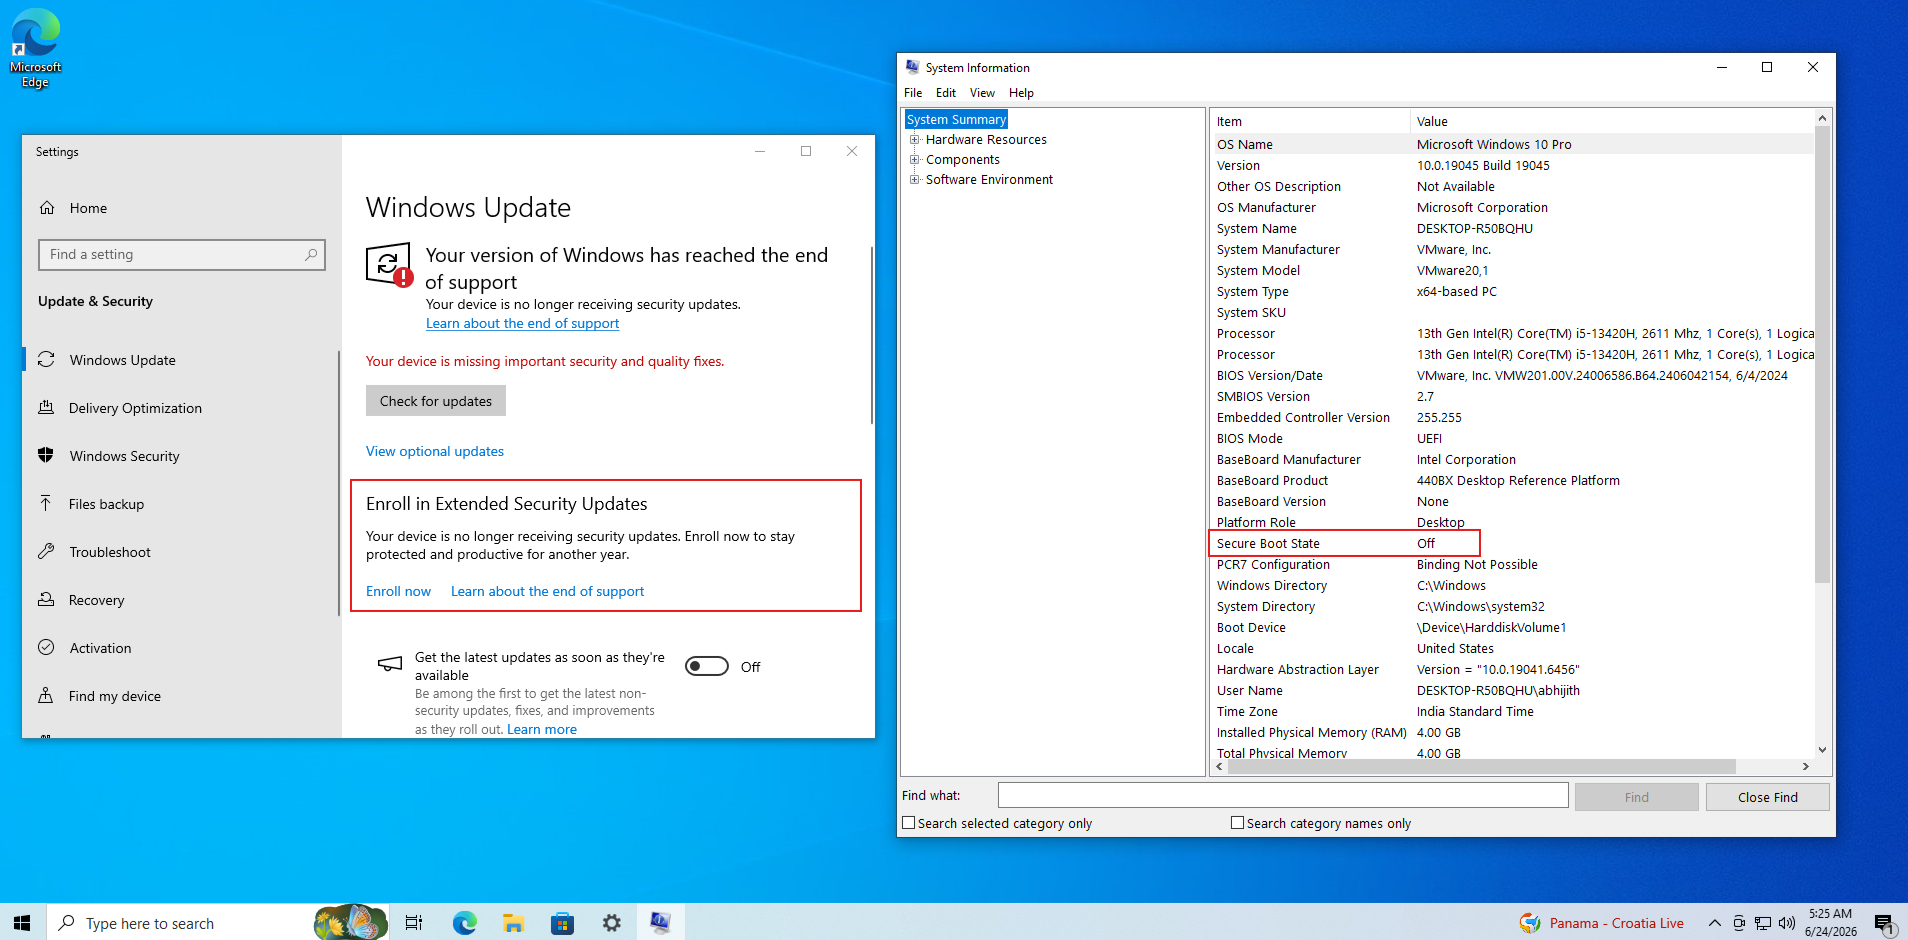
Os certificados 2023 chegam ao seu PC através do Windows Update, eA Microsoft diz: "em muitos casos, nenhuma ação é necessária."Seu PC precisa de uma versão suportada do Windows, atualizações sem pausa e o Secure Boot ativado, que a Informação do Sistema (msinfo32) mostra em "Secure Boot State". Os PCs do Windows 10 só recebem os certificados com a ESU.
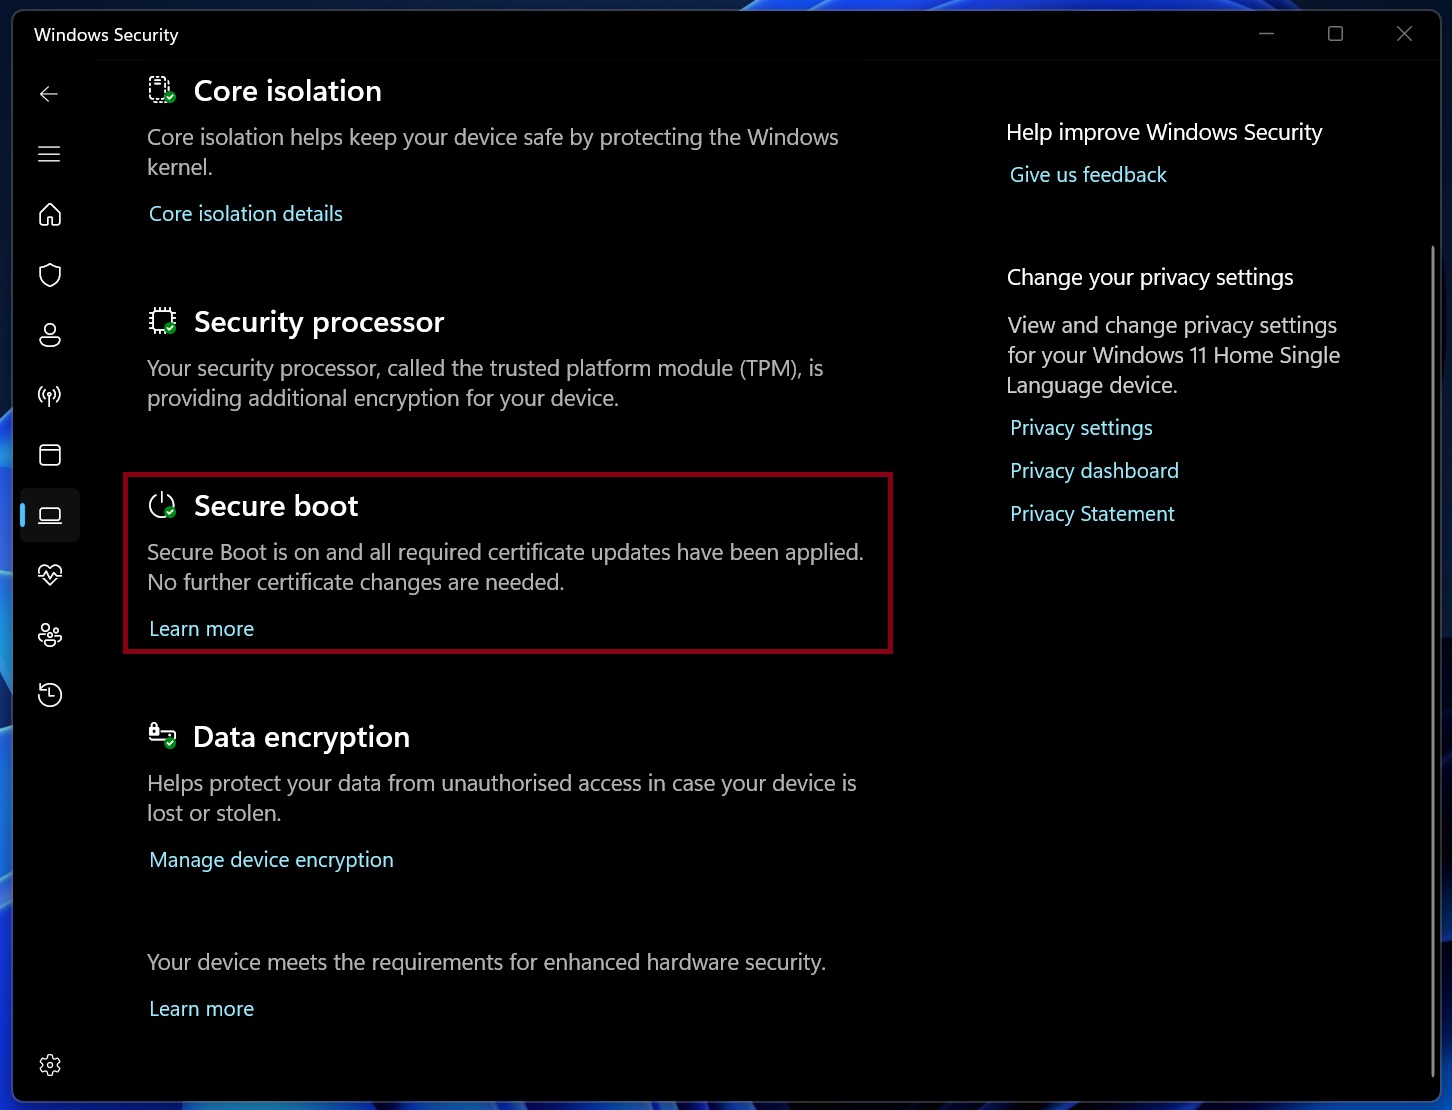
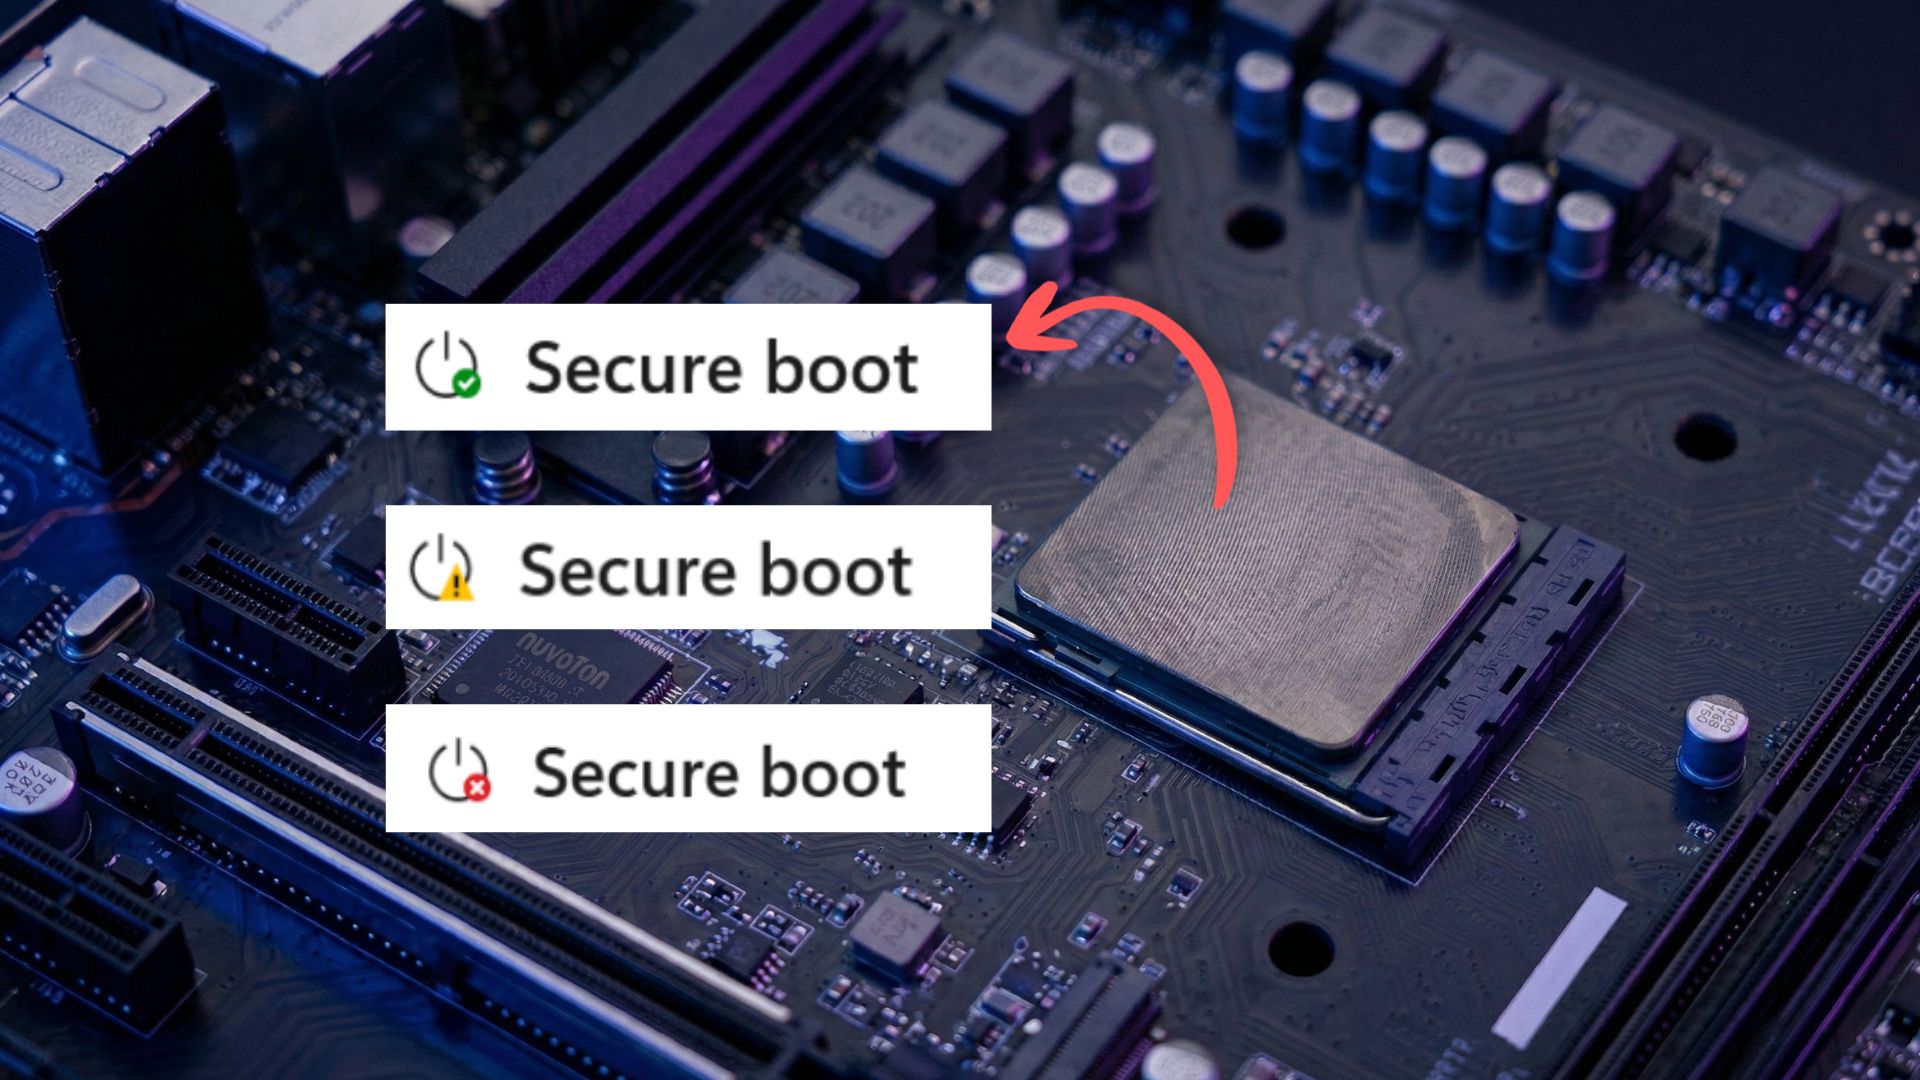
Para verificar, abrirSegurança do Windows > Segurança do dispositivo!Janelas 11começou a mostrar o status do certificadoLá em abril, eMicrosoft explica.Cada mensagem.
- "Todas as atualizações necessárias do certificado foram aplicadas"significa que você está acabado.
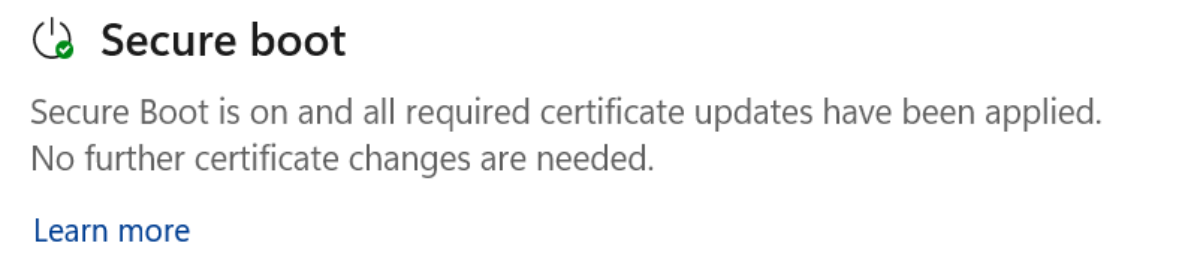
The Secure Boot section showing the “fully updated” status with a green checkmark icon. - "Configuração de confiança de botas mais velhas"O Windows deve atualizá-lo sozinho, então instale atualizações pendentes e reinicie.
- "Afetado por uma questão conhecida"significa que a Microsoft temPausei a atualização para o seu PC.até que uma solução esteja pronta.
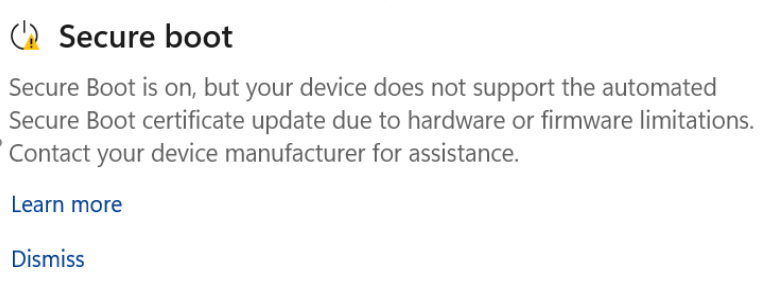
The Secure Boot section showing the “Not yet updated” status with a yellow warning icon. - "Limitações de hardware ou firmware"Significa que você precisa de ajuda do seu fabricante de PC.
- "Não pode mais receber atualizações necessárias"significa que o PC ainda está em um certificado expirado.
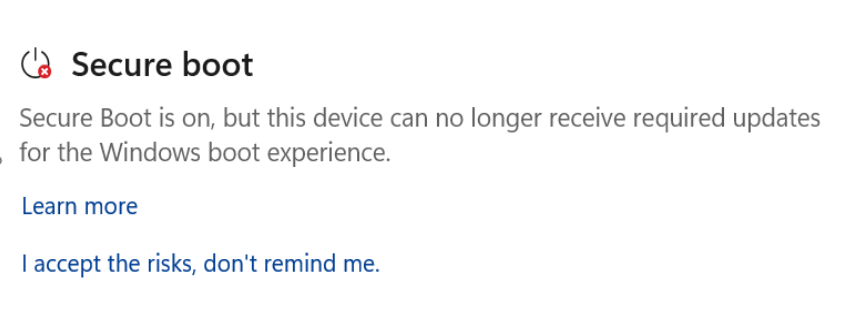
The Secure Boot section showing the “Requires action” status with a red stop icon.
Na minha opinião, o aviso de firmware merecia sua própria cor. Mostra o emblema amarelo, assim como a mensagem "configuração de confiança de bota mais antiga", embora apenas uma delas se corrija sozinha.
Se não há seção de Bota Segura, significa que o PC usa BIOS Legado, tem Boot Secure off, ou executa Windows 11 em hardware não suportado através de um bypass. O mini PC ThinkCentre do meu pai com um núcleo de 6a geração cai no último grupo, e nosso guia explicaO que fazer se seu PC perdeu a atualização.
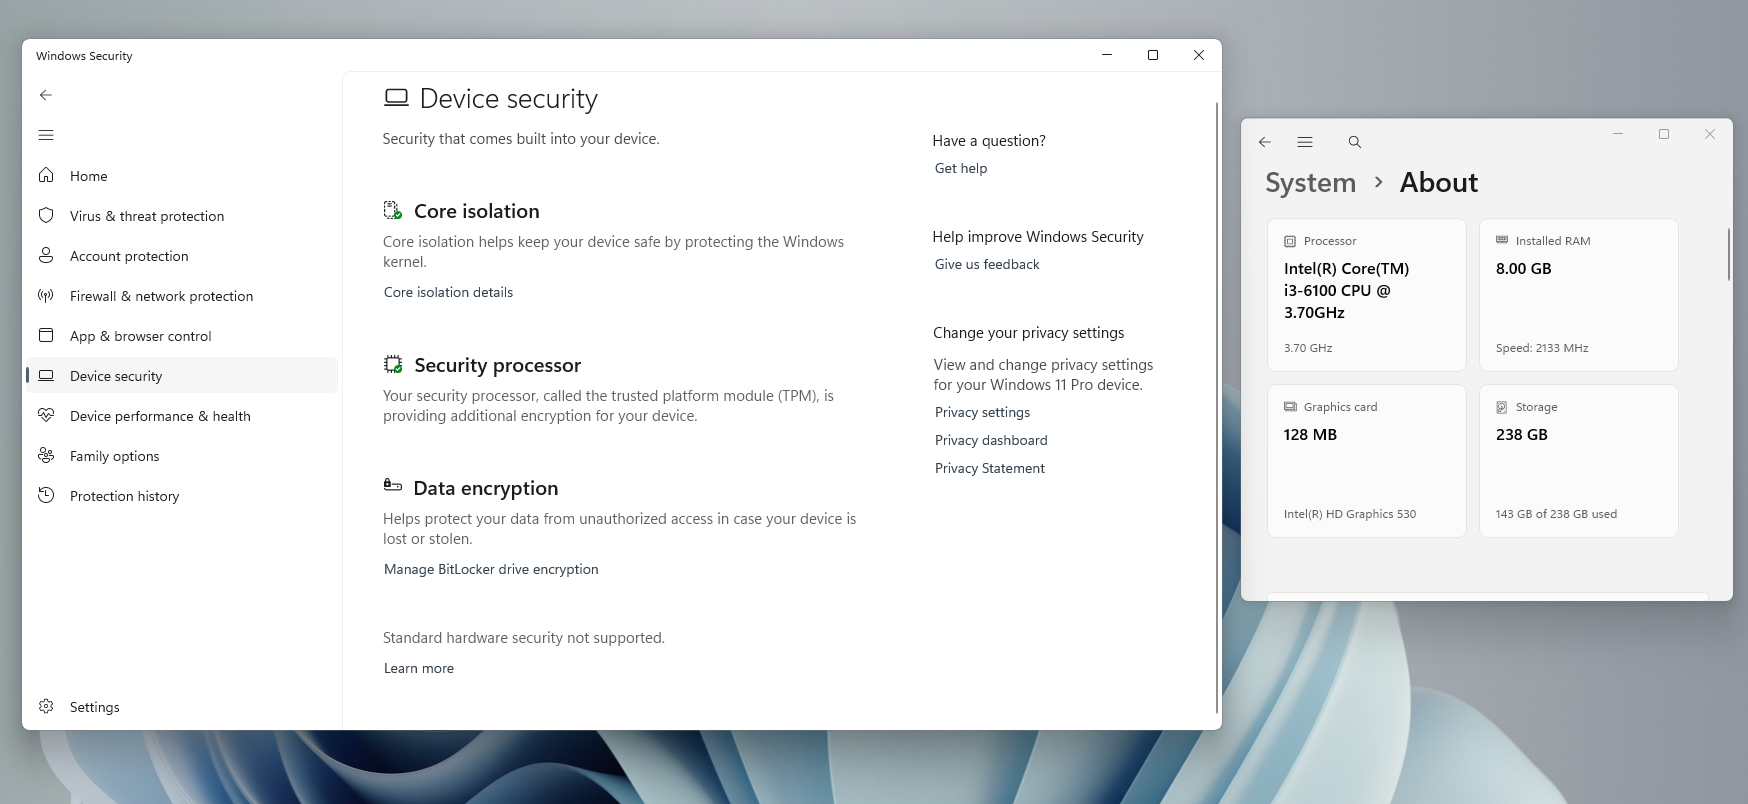
Para um aviso amarelo ou vermelho, verifique a página de suporte do seu PC.Dell, HP, Lenovo, Asus e AcerTodos têm páginas de segurança com atualizações da BIOS. Faça backup da sua chave de recuperação BitLocker primeiro, porque algumas das atualizações da BIOS de abril da HPColoque PCs em um ciclo de recuperação BitLocker.
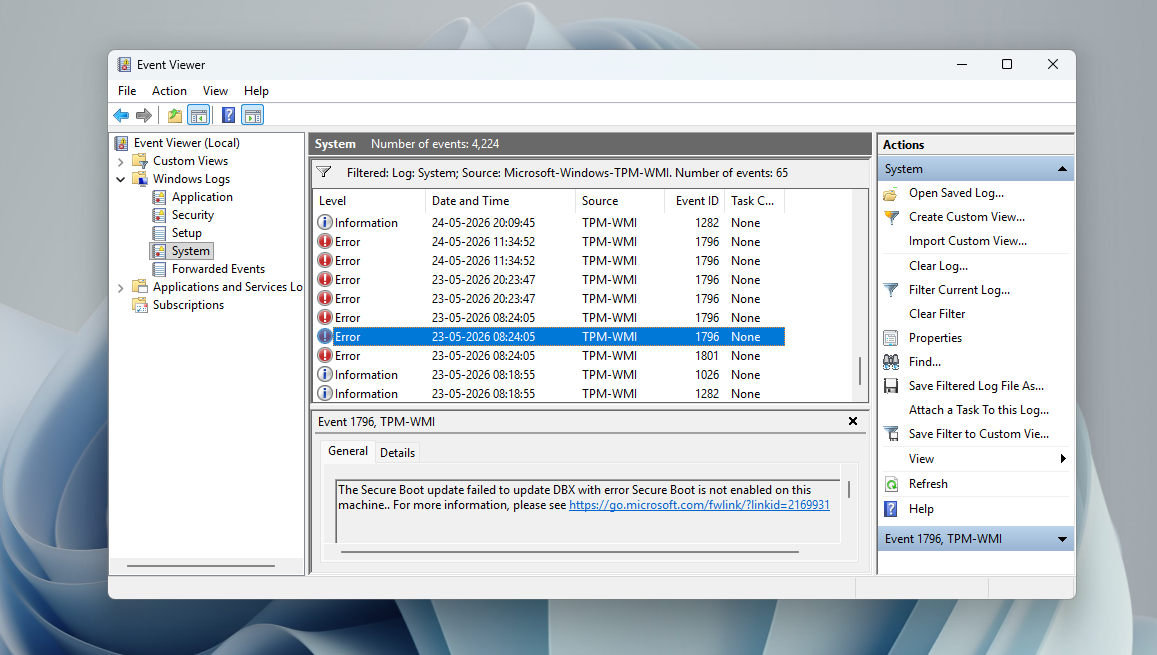
Faça o que fizer, não desligue o Secure Boot, como a Microsoft diz."não deve ser desativado para trabalhar em torno de expiração certificado."O Windows ainda move esses PCs para o gerenciador de inicialização assinado em 2023, então virar o Secure Boot de volta mais tarde pode deixar um PC não inicializável se seu firmware confiar apenas no certificado de 2011. Reiniciar a BIOS para padrões de fábrica tem um risco similar a menos que esses padrões incluam os certificados 2023.
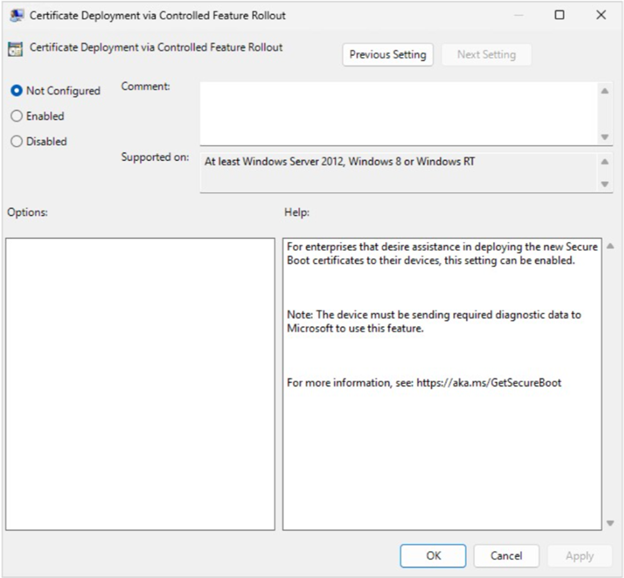
A Microsoft ainda está lançando a atualização do Secure Boot após os prazos de junho.
Microsoftlançou a atualização para todos os PCs elegíveis.horas antes da primeira expiração, e ainda está forçando. A atualização de 8 de setembro, KB5124008, acrescentou"Dispositivo adicional de alta confiança direcionando dados,"Quedesbloqueou a atualização para mais PCs.Com a atualização de 13 de outubro, a Microsoft diz"continuará entregando os novos certificados Secure Boot para dispositivos elegíveis através do Windows Update."
O lançamento parece lento por causa da MicrosoftBanco de dados de alta confiançaPCs são agrupados em baldes por hardware e firmware, e um balde recebe a atualização automaticamente apenas após a atualização de PCs similares com sucesso. OJune updateMovia a maioria dos PCs de consumo com dados de diagnóstico para o grupo de alta confiança, e a Microsoft atualiza os dados duas vezes por mês. Um PC desligado por meses.recebe os certificados.Quando ele se reconectar.
Dell não vai liberar atualizações da BIOS para plataformas que chegaram ao fim da vida útil antes de 1o de janeiro de 2026, e Secure Boot foiUm passeio confuso em PCs mais velhos, com atualizações KEK e loops BitLocker presos até mesmo no firmware mais recente da HP. Algumas placas ASUS, MSI e ASRockLutou com as atualizações de 2023.Em março.
A propósito, PCA 2011 também assina arquivos do Windows fora do processo de inicialização. AGOSTO DA MicrosoftDocumento de assinatura de códigoDiz que a assinatura do Windows está se movendo para o Microsoft Windows Production PCA 2026, e a versão de 10 de setembro foi construída, 26100.9539 e 26200.9539, já estão assinadas com ele. A Microsoft aconselha os desenvolvedores a não fixarem os certificados de Bota Segura em seus aplicativos.
Por fim, não assuma que uma atualização do Windows terminou o trabalho. PCs podemReinicie algumas vezes.Como os certificados se movem em firmware, e o novoPasta SecureBootEm C: 'Windows é esperado. A Microsoft considera um PC como totalmente atualizado apenas quando tem os certificados 2023 e o novo gerenciador de boot, por isso o checkmark verde é o único em quem confiar.
FONTE: Matéria original