
O Windows precisava de mais de 1.000 correções de segurança em outubro de 2026, mas a Microsoft jura que não é "menos seguro" e adverte os usuários contra frear as atualizações do Windows. A empresa se preocupa que a IA encontre ainda mais insetos críticos enquanto acelera sua própria caça de insetos com modelos de IA em um jogo de rato e rato.
A versão de segurança mais ampla da Microsoft em outubro de 2026 abordou 1.413 CVEs em todo seu portfólio de produtos, de acordo com seuGuia de Segurança de Outubro.
A Microsoft não está tocando alarmes de repente. Tenho observado esses avisos nos últimos seis meses, e o aviso mais óbvio pousou em julho de 2026.
Jeremy Chapman, diretor da Microsoft 365 que trabalha com clientes do Windows em segurança, avisou fortemente contra atrasar as atualizações do Windows. Ele também notou queA Microsoft não recomenda mais adiar atualizações mensais por três dias ou mais.porque "o risco é real", e "totalmente abordada vulnerabilidades têm aumentado desde abril deste ano."
"Se você não está entregando atualizações de qualidade crítica com correções de segurança até algumas semanas depois que eles foram emitidos, que é tempo suficiente para atacantes usando IA para encontrar e explorar lacunas de segurança conhecidas," JeremyAvisei..
Se você não acredita nas palavras de Jeremy, dê uma olhada nas vulnerabilidades crescentes a cada mês eCompare-os com os números de 2025.Fiz esta mesa com a ajuda do portal de segurança da Microsoft, então é preciso e tem tudo que te diz a história atual da segurança do Windows.
| Mês | Apenas para janelas em 2025. | Apenas para janelas em 2026. | YoY |
|---|---|---|---|
| Janeiro | 132 | 93 | -29,5% |
| Fevereiro | 37 | 32 | -13,5%. |
| Marche. | 37 | 48 | +29,7% |
| Abril | 90 | 131 | +45,6% |
| Maio. | 44 | 66 | +50,0% |
| Junho | 44 | 120 | +172,7% |
| Julho | 103 | 413 | +301,0% |
| Agosto | 67 | 233 | +247,8% |
| Setembro | 58 | 726 | +1,151,7% |
| Outubro | 134 | 1.123 | +738,1% |
Cada novo mês faz o anterior parecer menos assustador, mas também te deixa imaginando quanto mais o número de problemas de segurança vai aumentar.
Além disso, a Microsoft está usando IA para ajudar a desenvolver essas correções, e eu me pergunto se isso está contribuindo para mais bugs para usuários regulares. Nós ainda estamos vendo bugs do Windows afetando recursos do consumidor, como a ferramenta de backup integrada Arquivo Histórico, que permanece quebrado, ou oBug de áudio USB, que ainda não está totalmente remendada.
Microsoft diz que mais correções não significam que o Windows é menos seguro
De acordo com a Microsoft, você deve parar de assumir que o Windows é menos seguro por causa de milhares de correções, mesmo que adverte que o número pode aumentar ainda mais.
A empresa argumenta que o Windows está estabelecendo um novo padrão para o gerenciamento de vulnerabilidades, já que está progredindo significativamente na análise de vulnerabilidades de segurança. Isso permite que a Microsoft e seus parceiros encontrem bugs em maior escala.
Ao mesmo tempo, a Microsoft reconhece que "A IA está acelerando a descoberta de vulnerabilidade de ambos os lados."
"Pode ajudar os defensores a encontrar e consertar vulnerabilidades mais cedo", diz Nuno Costa, Diretor Parceiro, Serviço de Windows e Entrega. "Também pode ajudar os atacantes a procurar vulnerabilidades antes que as correções estejam disponíveis e analisar correções publicadas após o lançamento. Tudo isso aumenta a importância da proteção oportuna."
A Microsoft diz que está usando IA em escala para encontrar bugs no Windows e ajudar engenheiros a corrigi-los mais rápido do que nunca, mas insiste que a barra de qualidade ainda está alta, então não há compromisso no código do Windows ou no processo de teste de patch da empresa.
"O número de CVEs não conta a história completa, no entanto," chefe de segurança da MicrosoftanotadoEm um longo documento visto pelo Windows Last. "Estamos usando IA para examinar mais código, mais profundamente."
"Um maior número de CVEs não significa que o Windows se tornou menos seguro", insiste a empresa. Significa que mais vulnerabilidades foram descobertas e fechadas, reduzindo as oportunidades que os agressores têm de explorá-las.
Microsoft quer que você acredite que mais bugs estão sendo encontrados no Windows porque ele está examinando mais código esendo transparente.Sobre tudo.
"A transparência torna essas correções mais acionáveis", argumenta a empresa, observando que a informação CVE torna mais fácil para pesquisadores externos e equipes de segurança entenderem os bugs presentes no Windows.
Em um evento de hardware recente, a Microsoft prometeu que está trabalhando para tornar o Windows ainda mais seguro, mas novamente, não espere que esses números caiam. As coisas nunca voltarão a ser como eram há alguns anos.
Microsoft está usando IA para encontrar bugs do Windows, mas atacantes podem usá-lo também.
A Microsoft parece bastante impressionada com sua própria ferramenta chamada "MDASH,” que é um scanner movido por IA que usa o próprio modelo de segurança da Microsoft, além de trazer o melhor de parceiros como Anthropic’s Mythos. Também tem agentes especializados para encontrar e validar potenciais vulnerabilidades.
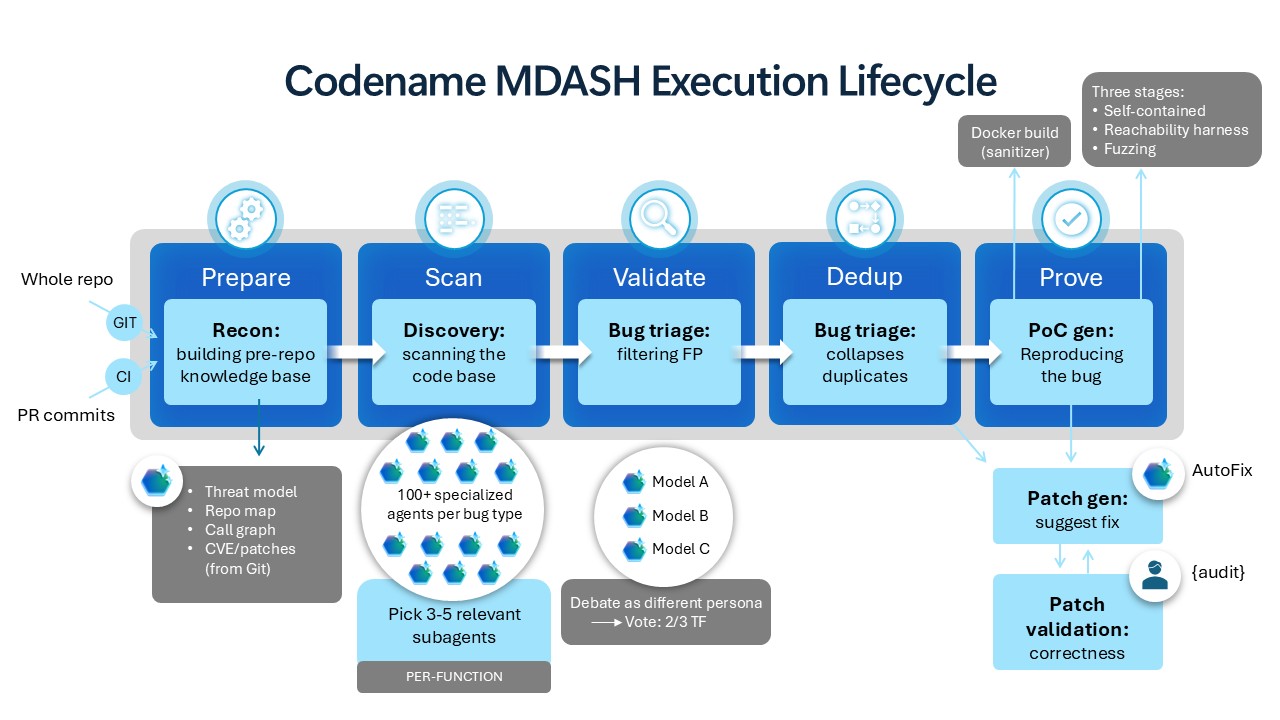
No entanto, IA não significa que engenheiros foram enviados para casa, pelo menos não neste momento. Mesmo que a IA encontre insetos e ajude a desenvolver consertos, um engenheiro humano ainda está envolvido, tomando as decisões finais. A IA também está ajudando engenheiros a descobrir rapidamente quais versões do Windows são afetadas por um certo erro e a liberação é mais rápida.
A Microsoft não quer que você adie essas atualizações mensais porque uma vez que uma nova atualização é lançada e CVEs, que contêm detalhes das vulnerabilidades, são tornados públicos, atores ruins podem analisar a correção usando IA e entender a vulnerabilidade.
A Microsoft avisa que isso pode acontecer em poucas horas, por isso quer que instale atualizações assim que chegarem. Ouvimos essas palavras de Jeremy antes também, mas os dados da empresa descobriram que menos da metade dos dispositivos corporativos em sua amostra instalaram a atualização de segurança após duas semanas.
Entendo que as atualizações do Windows podem ser um buggy, mas nada é pior do que ser afetado por malware ou ransomware, então você não deve atrasar as atualizações por mais de três dias. E se você planeja, certifique-se de navegar na internet com cuidado e executar apenas programas confiáveis.
FONTE: Matéria original